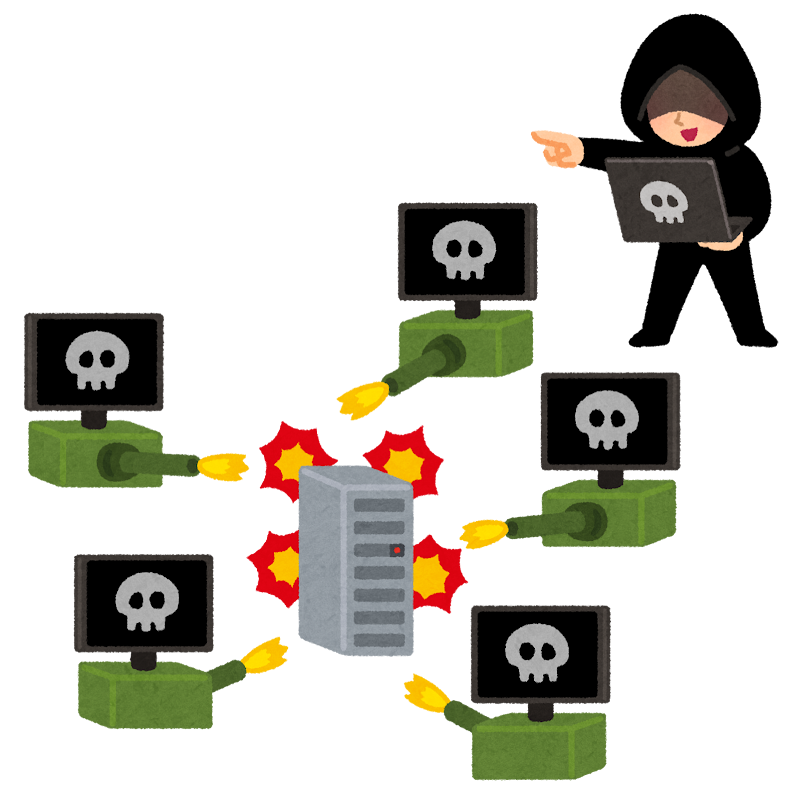
こんにちは、防災士うさ夫です。
2026年10月23日、セキュリティ専門メディア「The Hacker News」が、企業のファイアウォールやVPN機器を狙った大規模な攻撃キャンペーンについて報じました。調査したのはGroup-IBとNyxLabで、盗まれた認証情報は7万件以上とされています。
「うちは小さい会社だから大丈夫」と思っている方ほど、読んでほしい内容です。
そこで今回は、報道の内容を日本の読者向けに整理して、今日からできる確認ポイントまでまとめました。
結論:小さい会社でも他人事ではありません
先に結論です。
- 攻撃者は、インターネットに公開されている機器を機械的に探して狙っている
- 業種や会社の規模は関係ない
- 対策の基本は、パッチ適用・管理画面の非公開・多要素認証の3つ
FortiGateやPalo Altoの機器を使っている会社、あるいはそうした機器を預かっている方は、このあとのチェックリストをぜひ確認してみてください。
何が起きたのか
攻撃の中心にいるのは、「k0t」と呼ばれる人物です(別名CryptoFeel、Member19、QazWsxShop)。2025年10月ごろから活動が確認されています。
ランサムウェア集団のQilinやThe Gentlemenとのつながりが疑われていて、侵入口を確保して別の攻撃者に渡す「初期アクセスブローカー」ではないかと見られています。
狙われたのは、インターネット側に公開されているネットワーク機器です。具体的には、Fortinet FortiGateやPalo Alto Networks GlobalProtectなどが挙げられています。
攻撃の流れ(6ステップ)
報道によると、攻撃はおおむね次の流れで進みます。
- 探す:FOFAやZoomEyeなど、公開されている機器を検索できるサービスで、標的になりそうな機器をリストアップする
- 入る:既知の脆弱性を突く、または「よくあるID・パスワード」の総当たりで侵入する
- 足場を作る:VPN接続を使って社内ネットワークに入り込む
- 広げる:Active Directoryなどを調べ、さらに認証情報を集める
- 居座る:MeshCentral、Atera、AnyDeskといった正規のリモート操作ツールを仕込んで、いつでも戻れる状態にする
- 持ち出す:Rcloneというツールで、盗んだデータをクラウドストレージへ送る
ここが注意ポイントです。⑤で使われるのは、ふつうの会社でも使う正規のツールです。ウイルス対策ソフトが怪しいと反応しにくいので、見つけにくいのが厄介なところですね。
使われた脆弱性の例
報道で挙げられていた脆弱性は、次の2つです。
- CVE-2025-64446:FortiWebのパストラバーサルの脆弱性
- CVE-2026-0257:Palo Alto NetworksのPAN-OSとPrisma Accessの認証バイパスの脆弱性
いちばん怖いのは「選ばれ方」
調査チームの見立てでは、k0tは個々の会社を研究して狙っているわけではありません。
「どの機器が、どこに公開されているか」だけで機械的に選んでいるとのことです。
つまり、業種も会社の規模も関係ありません。「うちは小さいから狙われない」は通用しない、ということです。
被害者の地域別の内訳も公表されていて、約38%がアジア太平洋地域でした。ただ、記事の中で日本の被害に具体的に触れているかどうかは、私の確認した範囲ではわかっていません。「日本は無関係」とも「日本が多い」とも言えないので、他人事にしないほうが安全です。
さらに、被害に遭った組織の多くが、のちにランサムウェア集団の流出サイトに掲載されていたとされています。最初の侵入が、そのまま本格的なランサムウェア被害につながるおそれがあるわけです。
今日できる確認ポイント
FortiGateやPalo Altoの機器を使っている会社の担当者さん、あるいはそうした機器を預かっている方は、次の点を確認してみてください。
- 機器のファームウェアが最新になっているか(特に上記の脆弱性への対応版)
- 管理画面がインターネット側に公開されていないか
- VPNに多要素認証が設定されているか
- 初期パスワードや単純なパスワードのまま使っていないか
- 見覚えのないリモート操作ツール(AnyDeskなど)が、端末やサーバーに入っていないか
- 機器の管理者アカウントやVPNアカウントのパスワードを、念のため変更しておく
「入られてから気づく」では遅いです。まずはパッチ適用と認証の強化を先に進めておくのがいちばん効果的です。
防災士目線でひとこと
防災の世界では、「災害が起きてから慌てても間に合わない。平時の備えがすべて」と言われます。
サイバー攻撃もまったく同じです。しかも今回のように、狙われるかどうかは「運」に近く、自分の会社の大きさとは関係ありません。だからこそ、パッチ、多要素認証、パスワードの見直しといった地味な備えを、今のうちに済ませておくことが大切です。
備えあれば憂いなし。ぜひ今日、確認してみてくださいね。
まとめ
- ファイアウォールやVPN機器を狙った大規模キャンペーンで、7万件超の認証情報が見つかった
- 攻撃者は、公開されている機器を検索して機械的に標的を選んでいる
- 侵入後は正規のツールを使って居座り、データを持ち出す
- パッチ適用、管理画面の非公開、多要素認証が基本の対策
参考
Hackers Breach Enterprise Firewalls and VPNs, Exposing Over 70,000 Credentials(The Hacker News、2026年10月23日)、およびその元となったGroup-IBとNyxLabの共同調査。
本記事は上記報道をもとに、筆者が独自に整理したものです。最新の情報や対応バージョンは、各メーカーの公式情報でご確認ください。
最後に
YouTubeでも、暮らしに役立つ情報を発信しています。よかったら「うさ夫チャンネル」ものぞいてみてください。チャンネル登録いただけると励みになります。
それでは、また次の記事でお会いしましょう。良い1日になりますように!
コメント