皆様こんにちは、防災士うさ夫です。
ここ最近、企業や官公庁の情報漏洩のニュースで「VPN機器の脆弱性を悪用された」という言葉をよく見かけませんか?
2026年9月には国の機関でも、VPNの脆弱性を突かれて最大約24.6万件の個人情報が漏えいした可能性があると公表されました。
でも、「VPNって何?」「うちはIT担当に任せているから大丈夫でしょ?」という経営者の方も、まだまだ多いのではないでしょうか。
そこで今回は、ネットに詳しくない経営層の方でもわかるように、VPNとは何か、なぜ狙われるのか、手口、被害の影響、そして今日から指示できる対策をまとめました。
※2026年11月18日時点の調査です。数字は公的機関やニュース報道をもとにしています。最新の情報は各公式サイトでご確認ください。
結論:情報漏洩の入口は「会社の裏口」。鍵のかけ忘れが一番危ない
先に結論です。
- 警察庁の調査では、ランサムウェア(身代金要求型ウイルス)の侵入経路で最も多いのがVPN機器(2025年は約66%)
- VPNは「社外から社内に入るための入口」なので、狙われると社内のほぼ全部が見られてしまう
- 原因の多くは、高度なハッキングではなく「更新の後回し」と「パスワードだけで入れる設定」
- 対策は難しい技術の話ではなく、経営者が「確認しているか?」と聞いて動かす話
つまり、これはIT担当者だけの問題ではなく、経営判断の問題です。
そもそもVPNとは?「社外から会社に入る専用トンネル」
VPN(ブイピーエヌ)は「Virtual Private Network」の略です。
むずかしい言葉ですが、たとえるなら「自宅や出張先から、会社の中に入るための専用の入口と秘密のトンネル」です。
- 会社のビル=社内ネットワーク(ファイルサーバーや顧客データがある場所)
- VPN機器=ビルの「通用口」にいる守衛さん
- VPNの通信=外から見えないように暗号化された専用トンネル
テレワークや出張、取引先・保守業者のリモート作業で、とても便利で、多くの会社が使っています。
ここが大事なポイントです。この「通用口」は、外から入れるようにするために、インターネット側に向けて開いています。つまり、世界中の誰からでも「見える」場所にあるのです。
なぜVPNが狙われるのか?5つの理由
理由1:入口が世界中から丸見え
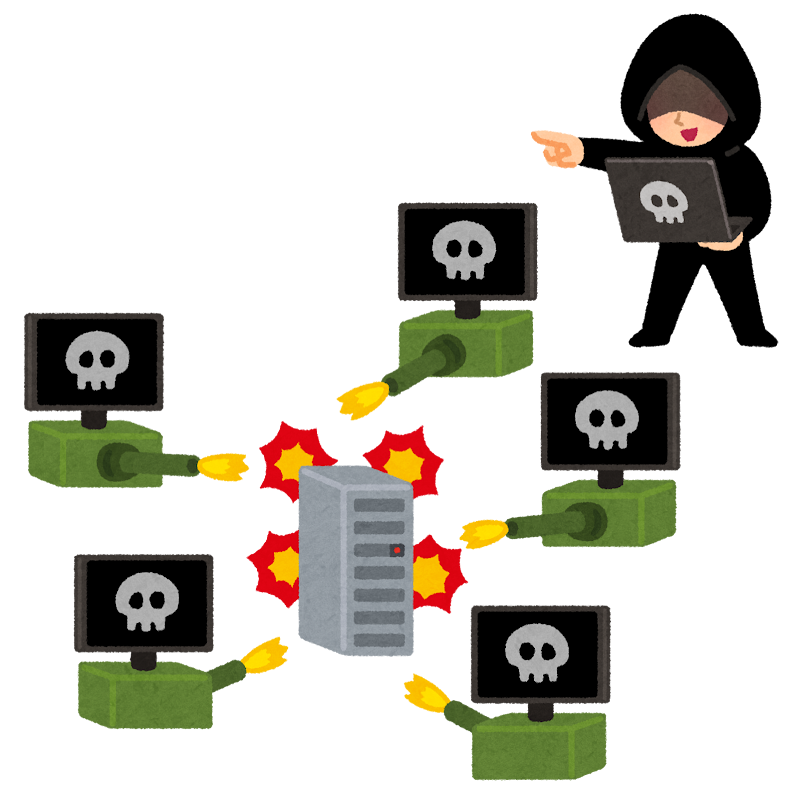
VPN機器は常にインターネットに公開されています。弱点のある機器は、攻撃者が自動のスキャン(しらみつぶしの探索)で見つけ出します。
「うちは小さい会社だから狙われない」は通用しません。人が選んでいるのではなく、機械が片っ端から探しているからです。
理由2:一度入られると、社内のほぼ全部に届く
VPNは「社内の人」として扱ってもらうための仕組みです。通用口を突破されると、攻撃者は社員と同じ顔で社内を歩き回れる状態になります。
理由3:更新(パッチ)が後回しにされやすい
VPN機器の弱点(脆弱性)が見つかると、メーカーが修正プログラム(パッチ)を出します。ところが、更新すると一時的に接続が止まるため「業務に影響が出るから後で」となりがちです。
この国の機関の件(後述の事例A)では、悪用された脆弱性の当初の危険度評価は「Medium(中程度)」だったと、同機関のQ&Aで明らかにされています。「緊急ではない」と見える弱点でも、実際に悪用されるということです。
理由4:IDとパスワードだけで入れてしまう
多要素認証(パスワード以外に、スマホの確認コードなどをもう1つ求める仕組み)が設定されていないと、盗まれたパスワードだけで正面から入られてしまいます。
フィッシング詐欺や、パソコンに入り込んだ情報窃取ウイルスでIDとパスワードが盗まれるケースもあります。
理由5:管理が手薄になりやすい(保守用・委託先・古い機器)
医療機器の保守用、取引先とのやり取り用、昔つくって誰も触っていない機器など、「あることを忘れられたVPN」が狙われます。
数字で見る:ランサムウェアの侵入経路は6割以上がVPN
警察庁の「令和7年(2025年)におけるサイバー空間をめぐる脅威の情勢等について」をもとにした集計では、ランサムウェア被害にあった組織の侵入経路は次のとおりでした(有効回答92件)。
| 侵入経路 | 件数 | 割合 |
|---|---|---|
| VPN機器 | 61件 | 約66.3% |
| リモートデスクトップ | 19件 | 約20.7% |
| その他 | 10件 | 約10.9% |
| 不審メールやその添付ファイル | 2件 | 約2.2% |
※割合は警察庁の件数をもとに第三者サイトが計算した値です。
「怪しいメールの添付ファイルを開いて感染」というイメージを持っている方が多いと思いますが、今は「入口の機器から直接侵入される」パターンが中心です。社員教育だけでは防げません。
警視庁の発表でも、2025年の都内のランサムウェア被害は過去最多の68件で、VPN機器から侵入されたケースが6割を超えたと報じられています。
攻撃の手口:こうやって侵入され、お金を要求される
典型的な流れを、順番に見てみましょう。
- 探す:攻撃者が、弱点のあるVPN機器をインターネット上で自動的に探す
- 入る:未更新の弱点を突く、または盗んだID・パスワードで正面から入る
- 居座る:社員や保守担当者のアカウントを使い、社内を静かに調べ回る(数週間〜長いと数か月)
- 盗む:顧客情報や取引データなど、価値のあるデータをこっそり外部に持ち出す
- 暗号化する:サーバーのデータを開けない状態にして、業務を止める
- 脅す:「元に戻してほしければ払え」「払わなければ盗んだデータを公開する」と要求する
最近は、データを盗んだうえで暗号化する「二重脅迫」が主流で、都内の被害では約9割がこの手口だったと報じられています。
つまり、バックアップから復旧できても、「盗まれたデータの公開」は止められません。
入られ方は、大きく次の3つに分けられます。
- 脆弱性を突く:機器の弱点が放置されていた(例:事例A)
- アカウントを悪用する:盗まれた/弱いID・パスワードでログインされた(例:事例B)
- 保守・委託の経路から入る:保守用や取引先用のVPN装置が突破された(例:事例D)
実際にあった事例
| 事例 | 何が起きたか | ポイント |
|---|---|---|
| 事例A:国の機関(2026年9月公表) | 政府共通の業務システムにVPNの脆弱性から侵入され、最大約24.6万件の個人情報が漏えいした可能性 | 6月25日に異常を検知、VPN経由と判明したのは7月9日。保守運用担当者のアカウントが使われた。マイナンバー等は含まれず |
| 事例B:システム開発会社(2026年9月に確定) | 8月の不正アクセスがランサムウェア攻撃と確認。VPNアカウントの悪用が判明 | 業務を委託していたガス会社や自治体などへ影響が拡大 |
| 事例C:企業グループの子会社(2026年6月) | VPN機器経由でサーバーに侵入されランサムウェアに感染 | FAX受注データの個人情報633件。約2年分のデータが対象に |
| 事例D:大学附属病院(2026年2月) | 医療機器の保守用VPN装置から侵入されランサムウェア攻撃 | 「保守用」の裏口が狙われた |
事例Aで見えるのは、入られてから発覚まで約2週間、原因がVPNと特定されるまでに約2週間かかっているという点です。政府機関でも、すぐには気づけないのが現実です。
また、事例Bのように、自社だけでなく取引先・委託元にも被害が広がるのがサプライチェーン攻撃の怖さです。
経営への影響:漏洩は「情報」だけでなく「会社」の問題
- 業務が止まる:受注・出荷・請求・診療などが止まり、売上が止まる。2025年に大きく報じられた大手飲料メーカーのケースでは、受注・出荷が停止し、個人情報約191万件が漏えい・漏えいのおそれがあると公表された
- お金がかかる:警察庁の調査では、調査・復旧費用が1,000万円以上かかった組織が5割を超えている
- 信用を失う:お客様・取引先への謝罪、お知らせ、問い合わせ対応。取引停止につながることも
- 二次被害:漏れた情報を使った、なりすましメールや詐欺電話、フィッシングの標的になる
- 法的な責任:個人情報保護委員会などへの報告や、被害者への通知が必要になる
- 中小企業ほど深刻:2025年のランサムウェア被害226件のうち、中小企業が143件で約6割を占める
「大企業の話でしょ」ではなく、むしろ対策が手薄になりがちな中小企業が主な標的になっています。
対策:経営者が今日から指示できる7つのこと
技術的な設定は担当者や保守業者に任せて構いません。経営者の役割は、「やっているか?」を聞いて、期限を決めて、確認することです。
- VPN機器の棚卸し:会社にVPN機器は何台あるか?誰が管理しているか?使っていない古い機器や、保守用・取引先用が残っていないか?(まず「存在を把握する」ことが第一歩)
- 更新(パッチ)を最優先で適用:メーカーから修正が出たら、基本は即対応。更新の担当者と期限を決める。「業務に影響するから後で」を許さない
- 多要素認証をすべてのVPN利用者に:パスワードだけの運用をやめる
- ID・パスワードの見直し:退職者や使っていないアカウントを削除、初期パスワードや簡単なパスワードを禁止。更新したあとはパスワードも変更(更新前に盗まれていると、更新後も使われるため)
- ログ(記録)の監視:「夜間や海外からのログイン」「大量のファイルアクセス」を検知できるようにする。入られた後でも早く気づけば被害は小さくなる
- バックアップを切り離して保管:ネットワークから切り離した(オフラインの)バックアップを定期的に作り、復旧の手順を一度試しておく。バックアップ自体が暗号化される被害も多い
- 委託先・保守業者も確認:保守用の回線、委託先のセキュリティ状況、契約上の責任範囲を確認する
社長が担当者に聞く「5つの質問」
専門用語がわからなくても大丈夫です。次の質問を投げてみてください。答えに詰まるところが、いちばん危ない場所です。
- 「うちのVPN機器は何台あって、最後に更新したのはいつ?」
- 「VPNにログインするとき、パスワード以外の確認(多要素認証)は入っている?」
- 「保守業者や取引先がリモートで入る経路は、どこにある?」
- 「もし今日、不審なログインがあったら、誰がどう気づく?」
- 「バックアップは、ネットワークから切り離したものがある?復旧を試したことは?」
中長期:VPNに頼りすぎない設計へ
VPNは「一度入れたら中は信用する」考え方でできています。これに対し、「社内でも常に確認し、必要な範囲しか見せない」という「ゼロトラスト」の考え方が広がっています。
ただし、いきなりの全面入れ替えは大変です。まずは上の7つを実行しつつ、機器の入れ替え時期にあわせてクラウド型のサービスなどへの移行を検討する、という順番がおすすめです。
もしもの時の初動(警察庁などが呼びかけている内容)
- 感染が疑われる機器は、ネットワークから切り離す(ケーブルを抜く、Wi-Fiを切る)
- 電源を切ったり再起動したりしない(調査に必要な痕跡が消えるため)
- すぐにセキュリティ担当者・保守業者に連絡し、警察にも通報・相談する
防災士目線でひとこと:「備えあれば憂いなし」はサイバーも同じ
防災の世界では、「災害は防げないけれど、被害は減らせる」と考えます。
サイバー攻撃もまったく同じです。完全には防げなくても、入口の鍵をかけ(更新と多要素認証)、早く気づき(ログ監視)、立て直せる(バックアップと初動の手順)ようにしておけば、被害は大きく変わります。
避難訓練をしていない会社が、災害の当日だけうまく動けないのと同じで、「誰が・何を・どの順番で」を平時に決めておくことがいちばんの備えです。経営者が先頭に立って、一度「訓練」をしてみてください。
まとめ
- VPNは「社外から社内に入る専用の入口」。便利だが、インターネットに向けて開いているため狙われやすい
- 警察庁の調査では、ランサムウェアの侵入経路はVPN機器が約66%で最多
- 原因の多くは更新の後回し、パスワードだけの運用、管理が手薄な保守用・委託先の経路
- 被害は情報漏洩だけでなく、業務停止、復旧費用、信用の失墜、取引先への連鎖に及ぶ
- 対策は棚卸し・即更新・多要素認証・ID見直し・監視・オフラインバックアップ・委託先確認
- 経営者は「担当者に任せる」のではなく、「やっているか?」と聞いて期限を決めることが最大の対策
なお、本記事は公的機関の発表や各種報道をもとに、筆者が独自に整理したものです。個別の会社の状況に応じた判断は、専門の事業者にご相談ください。
参考にした情報
・警察庁「サイバー空間をめぐる脅威の情勢等」(令和7年版)
https://www.npa.go.jp/publications/statistics/cybersecurity/index.html
・Web担当者Forum「2025年のランサムウェア攻撃で最も被害が多かった業種は?」(2026年3月24日)
https://webtan.impress.co.jp/n/2026/03/24/52369
・お名前.com「ランサムウェアの感染経路とは?警察庁の5年分の統計で入口別に解説」(警察庁の件数をもとにした集計)
https://www.onamae.com/business/article/334644/
・ScanNetSecurity「都内ランサムウェア被害 2025年 過去最多 68件 ~ 警視庁発表」(2026年4月9日)
https://scan.netsecurity.ne.jp/article/2026/04/09/55013.html
・埼玉県警察「VPN機器の脆弱性対応後はパスワードも変更を」
https://www.police.pref.saitama.lg.jp/documents/30632/3_vpn.pdf
・大阪府警察「VPN機器、リモートデスクトップからのランサムウェア感染が多発!」
https://www.police.pref.osaka.lg.jp/seikatsu/saiba/cyber_shiryou/cybersecurity_tsushin/6/22525.html
最後に
YouTube(うさ夫キャンプ)でも、防災やキャンプの情報を発信しています。チャンネル登録いただけると励みになります。
この記事が、「うちの会社のVPN、ちょっと確認してみよう」と思うきっかけになればうれしいです。ぜひ、社内の関係者や経営者仲間にも共有してくださいね。
それでは、また次の記事でお会いしましょう。良い1日になりますように!
コメント